Radius ataca la ruta, la demuestra y demuestra la corrección.
Validación autónoma de rutas de ataque en TI, nube y OT/ICS. Cada hallazgo incluye la cadena que lo produjo, el cambio que elimina más rutas y un nuevo ataque en cuanto se aplica la corrección.
Nueve documentos por ejecución
Tres informes (ejecutivo, técnico y de cumplimiento), cada uno en tres niveles: la ejecución completa, un activo o un hallazgo.
Un registro de seguridad operativa para cada acción
Qué se intentó, qué se decidió, por qué y qué reglas de enfrentamiento estaban vigentes en ese momento.
Una base de conocimiento que se acumula
La configuración tal como se encontró, cómo se conectan los sistemas, lo que se encontró antes y lo que cambió desde la última ejecución.
Observar
Activos, servicios, identidades y dependencias, incluido lo que nunca estuvo en el inventario. Empieza de forma pasiva, así que no escribe nada en ningún controlador.
Razonar
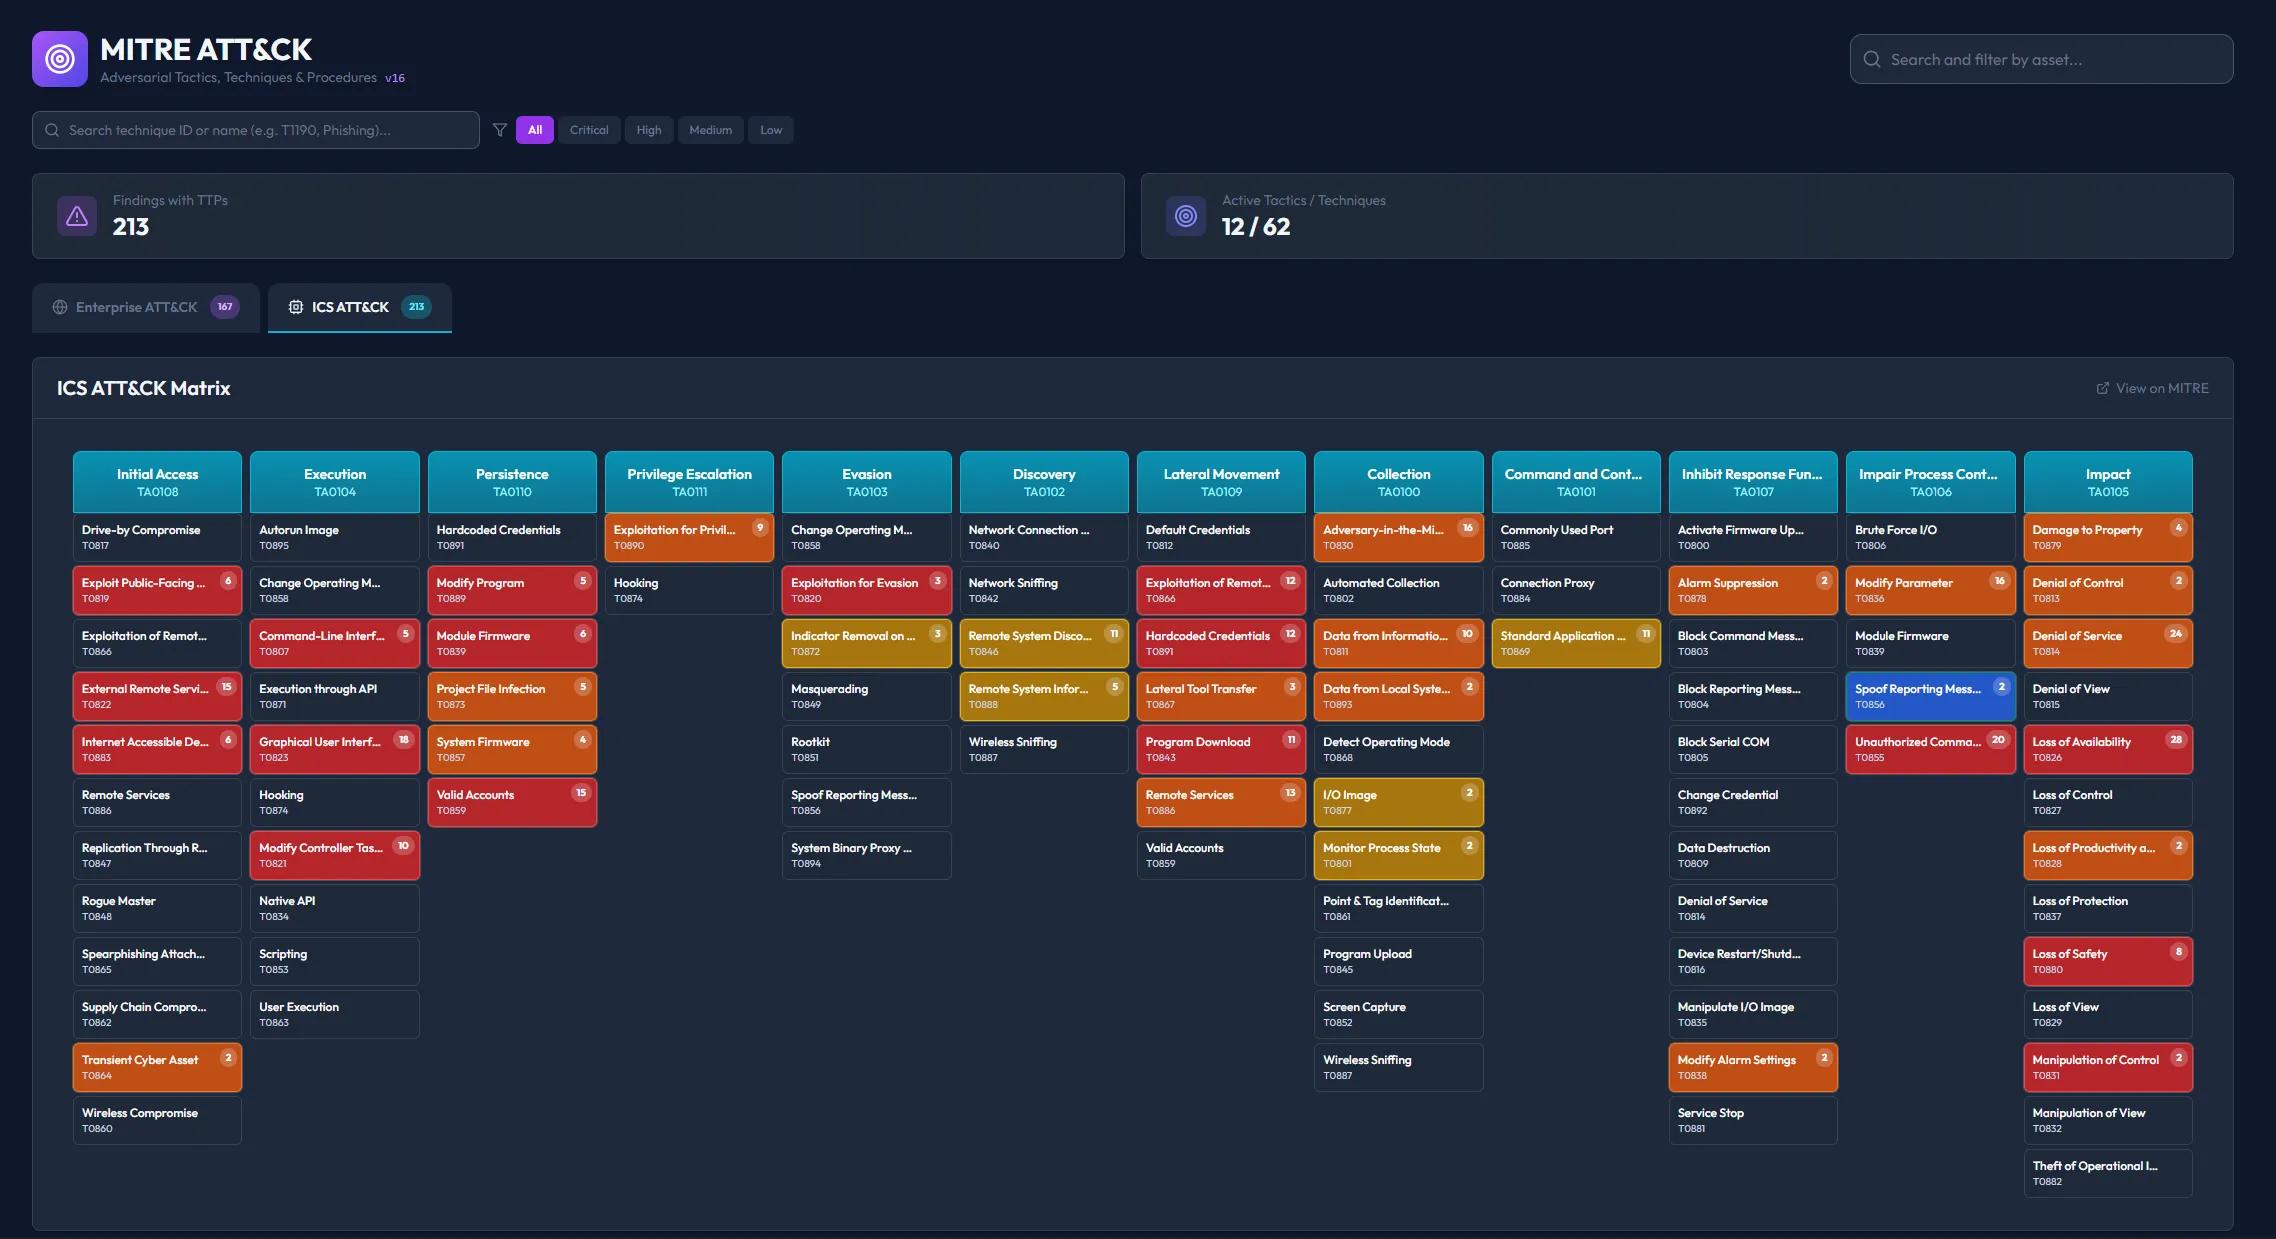
El grafo de ataque decide qué intentar primero según adónde lleva cada ruta y no según la puntuación de severidad.
- Cada ruta, rastreada hasta lo que alcanza
- Las cadenas que comparten un salto comparten una corrección
- Mapeo de técnicas de MITRE ATT&CK
Atacar y después validar
Radius ejecuta la cadena real contra su entorno, dentro de las reglas de enfrentamiento que usted firmó, y confirma hasta dónde llegó. Se detiene antes de la carga destructiva. Cada acción queda registrada con la decisión tomada y las reglas vigentes en ese momento.
Vea la plataforma en acción
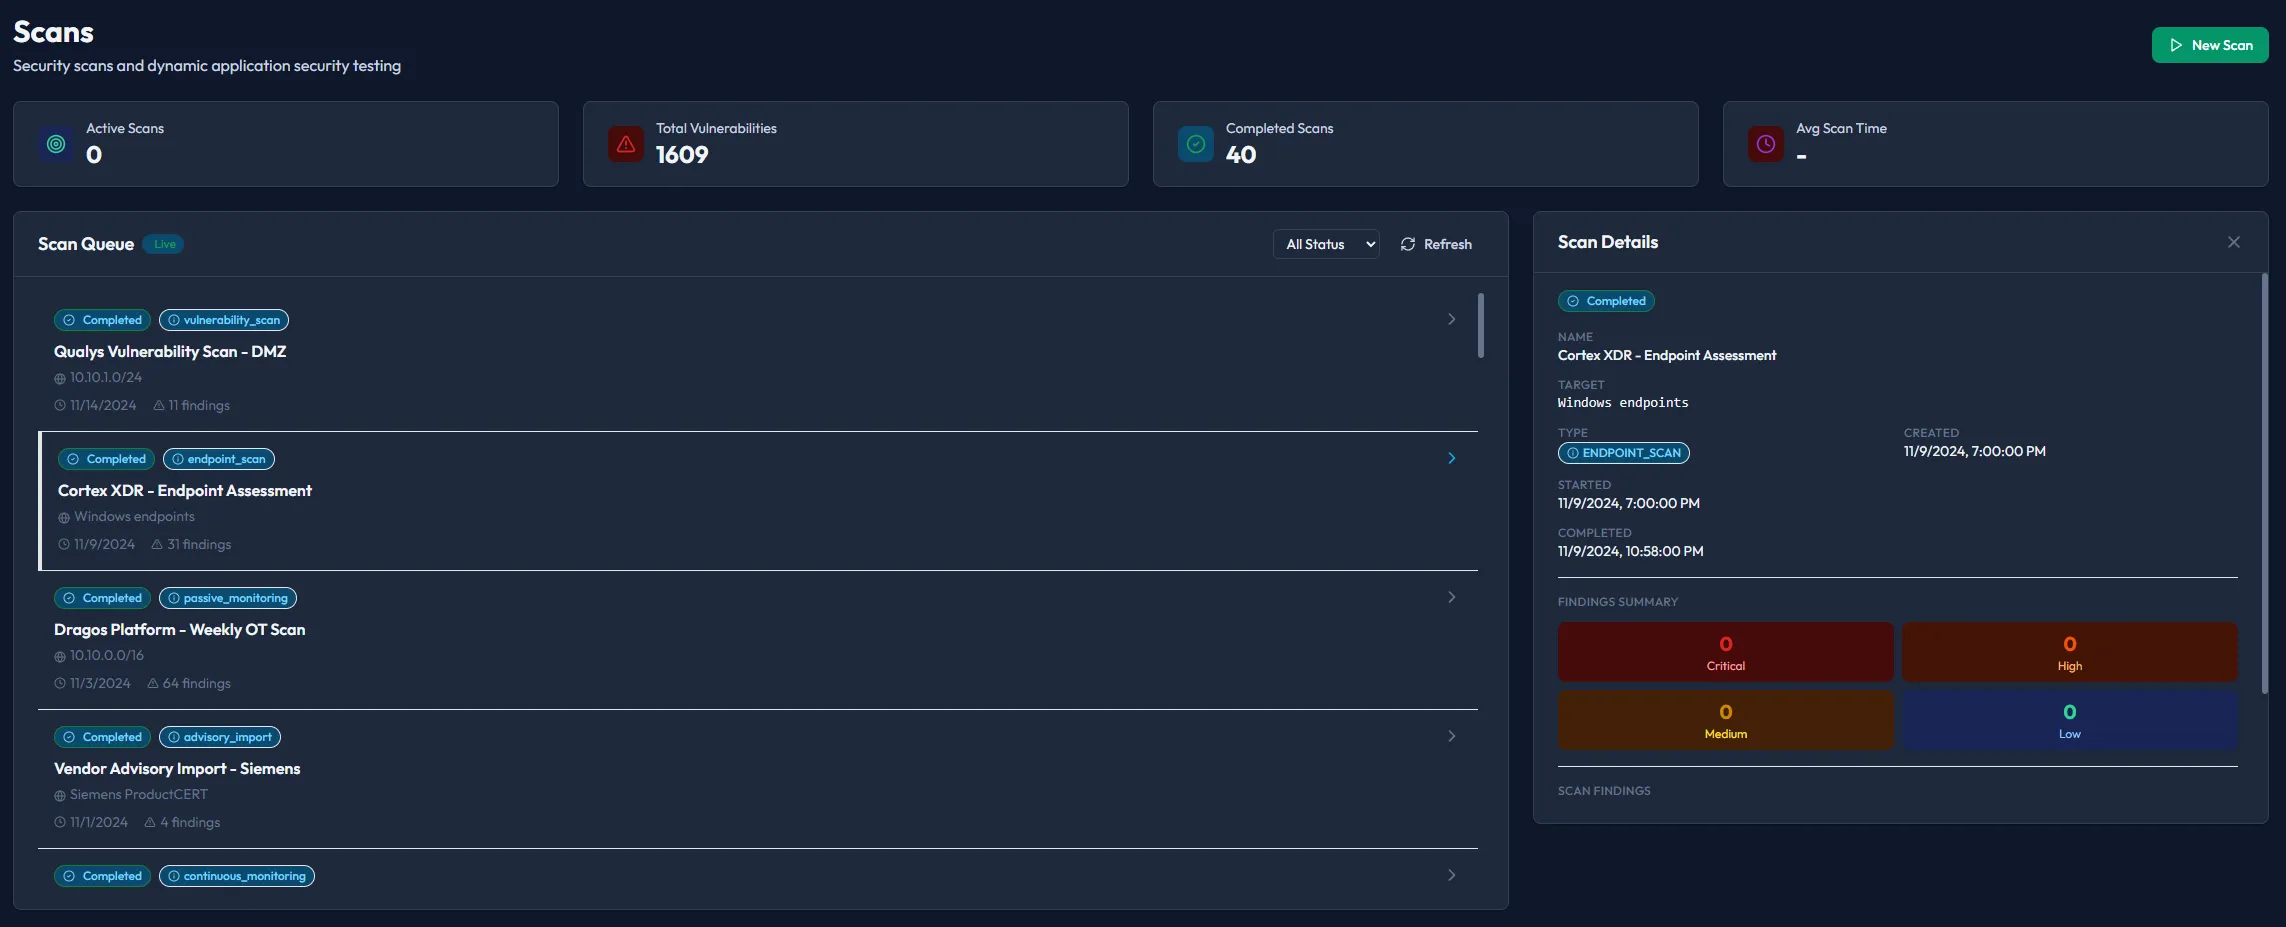
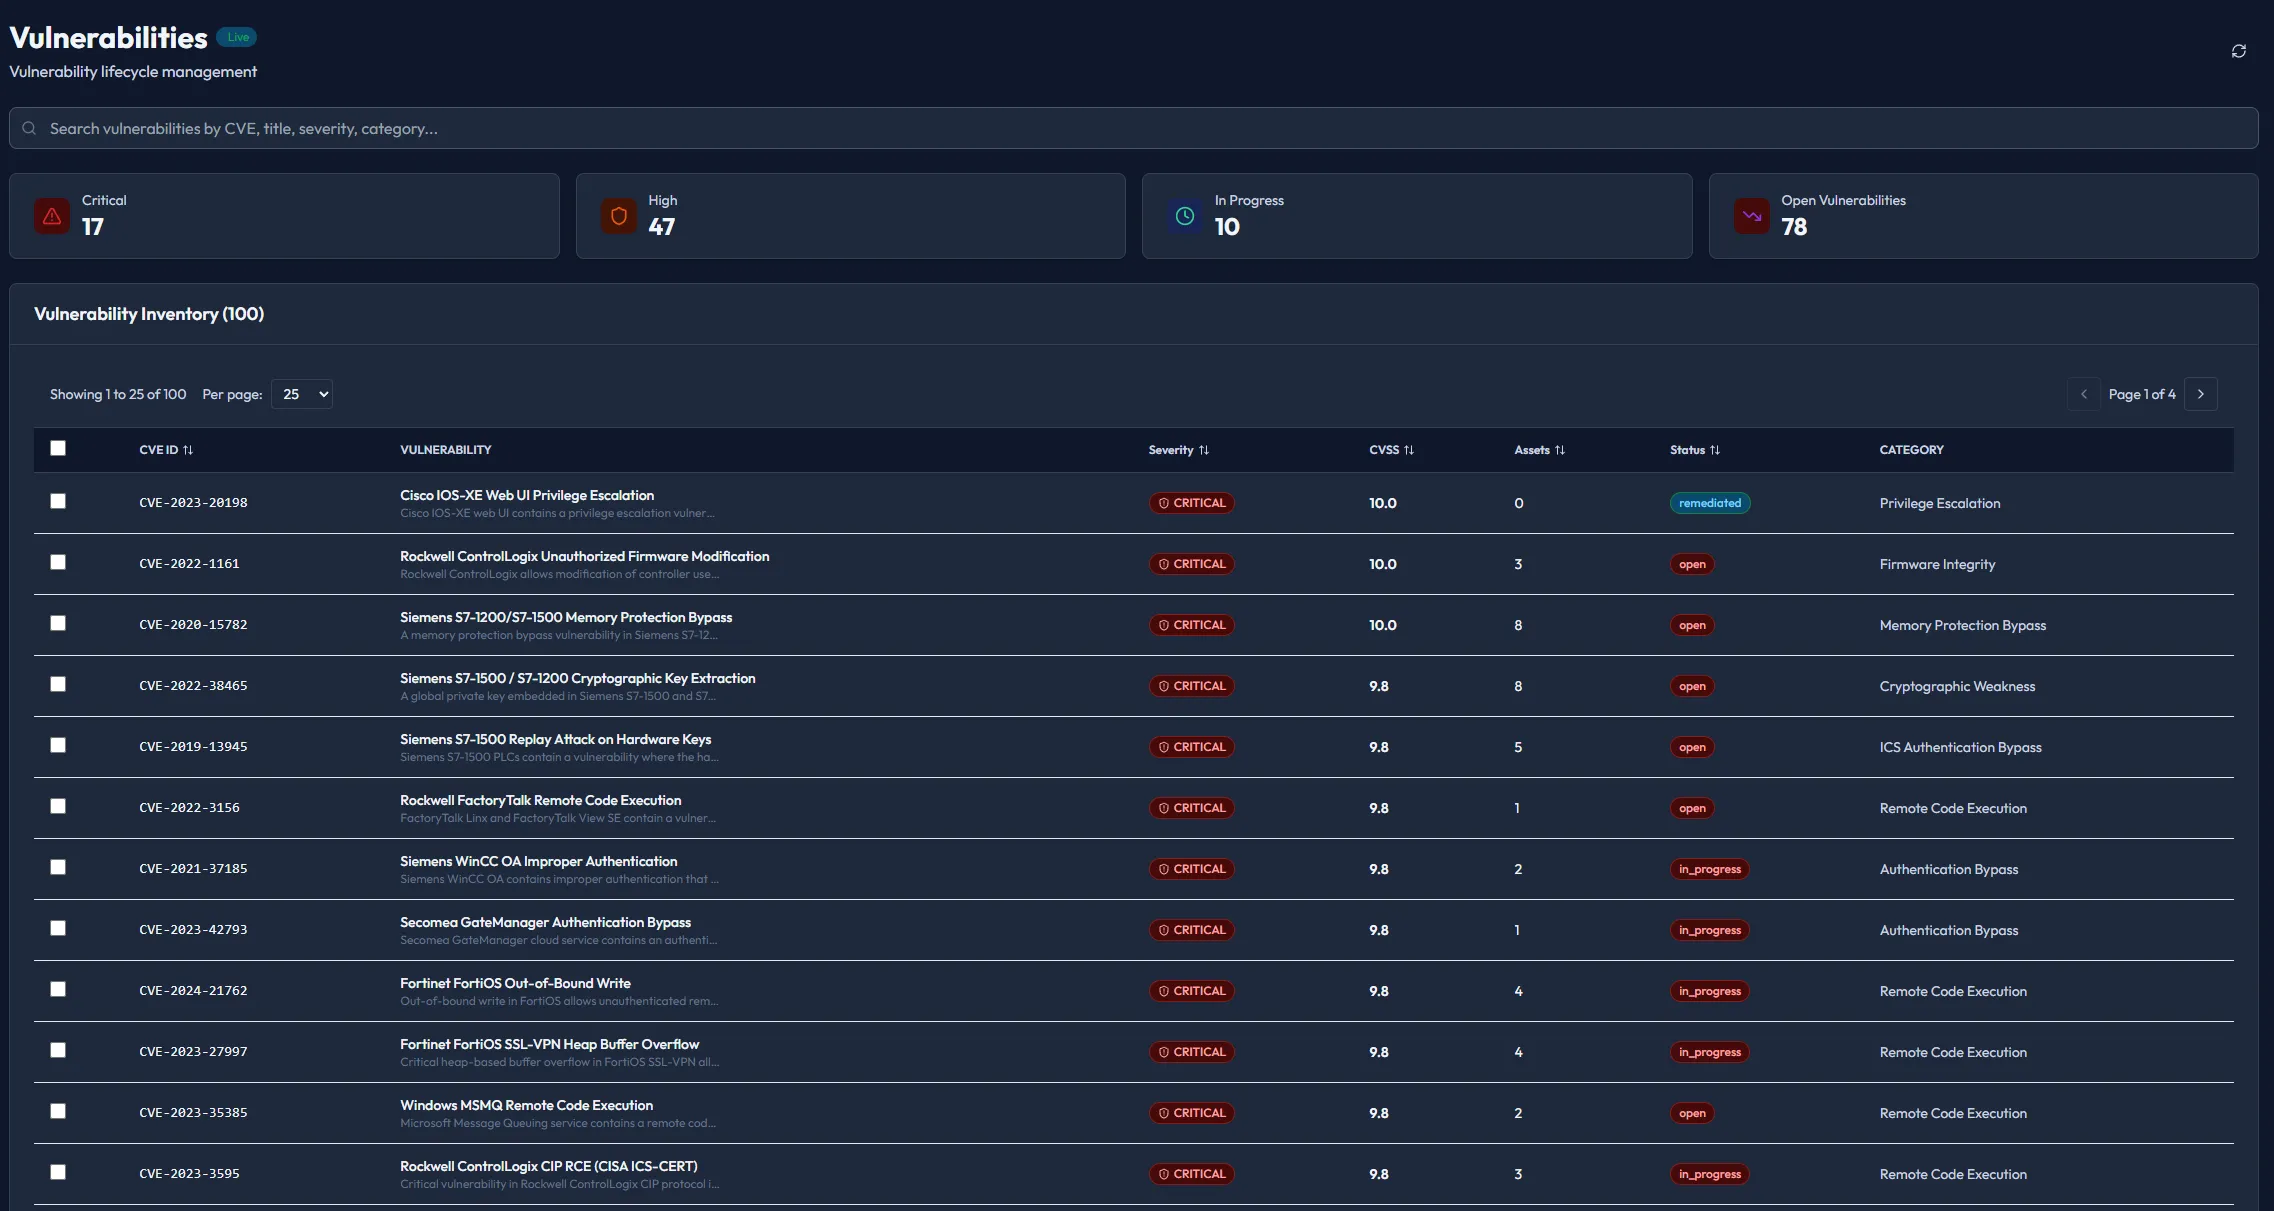
Pantallas reales del producto, con datos de demostración: descubrimiento, pruebas autónomas, análisis de exposición y el grafo de ataque correlacionado.
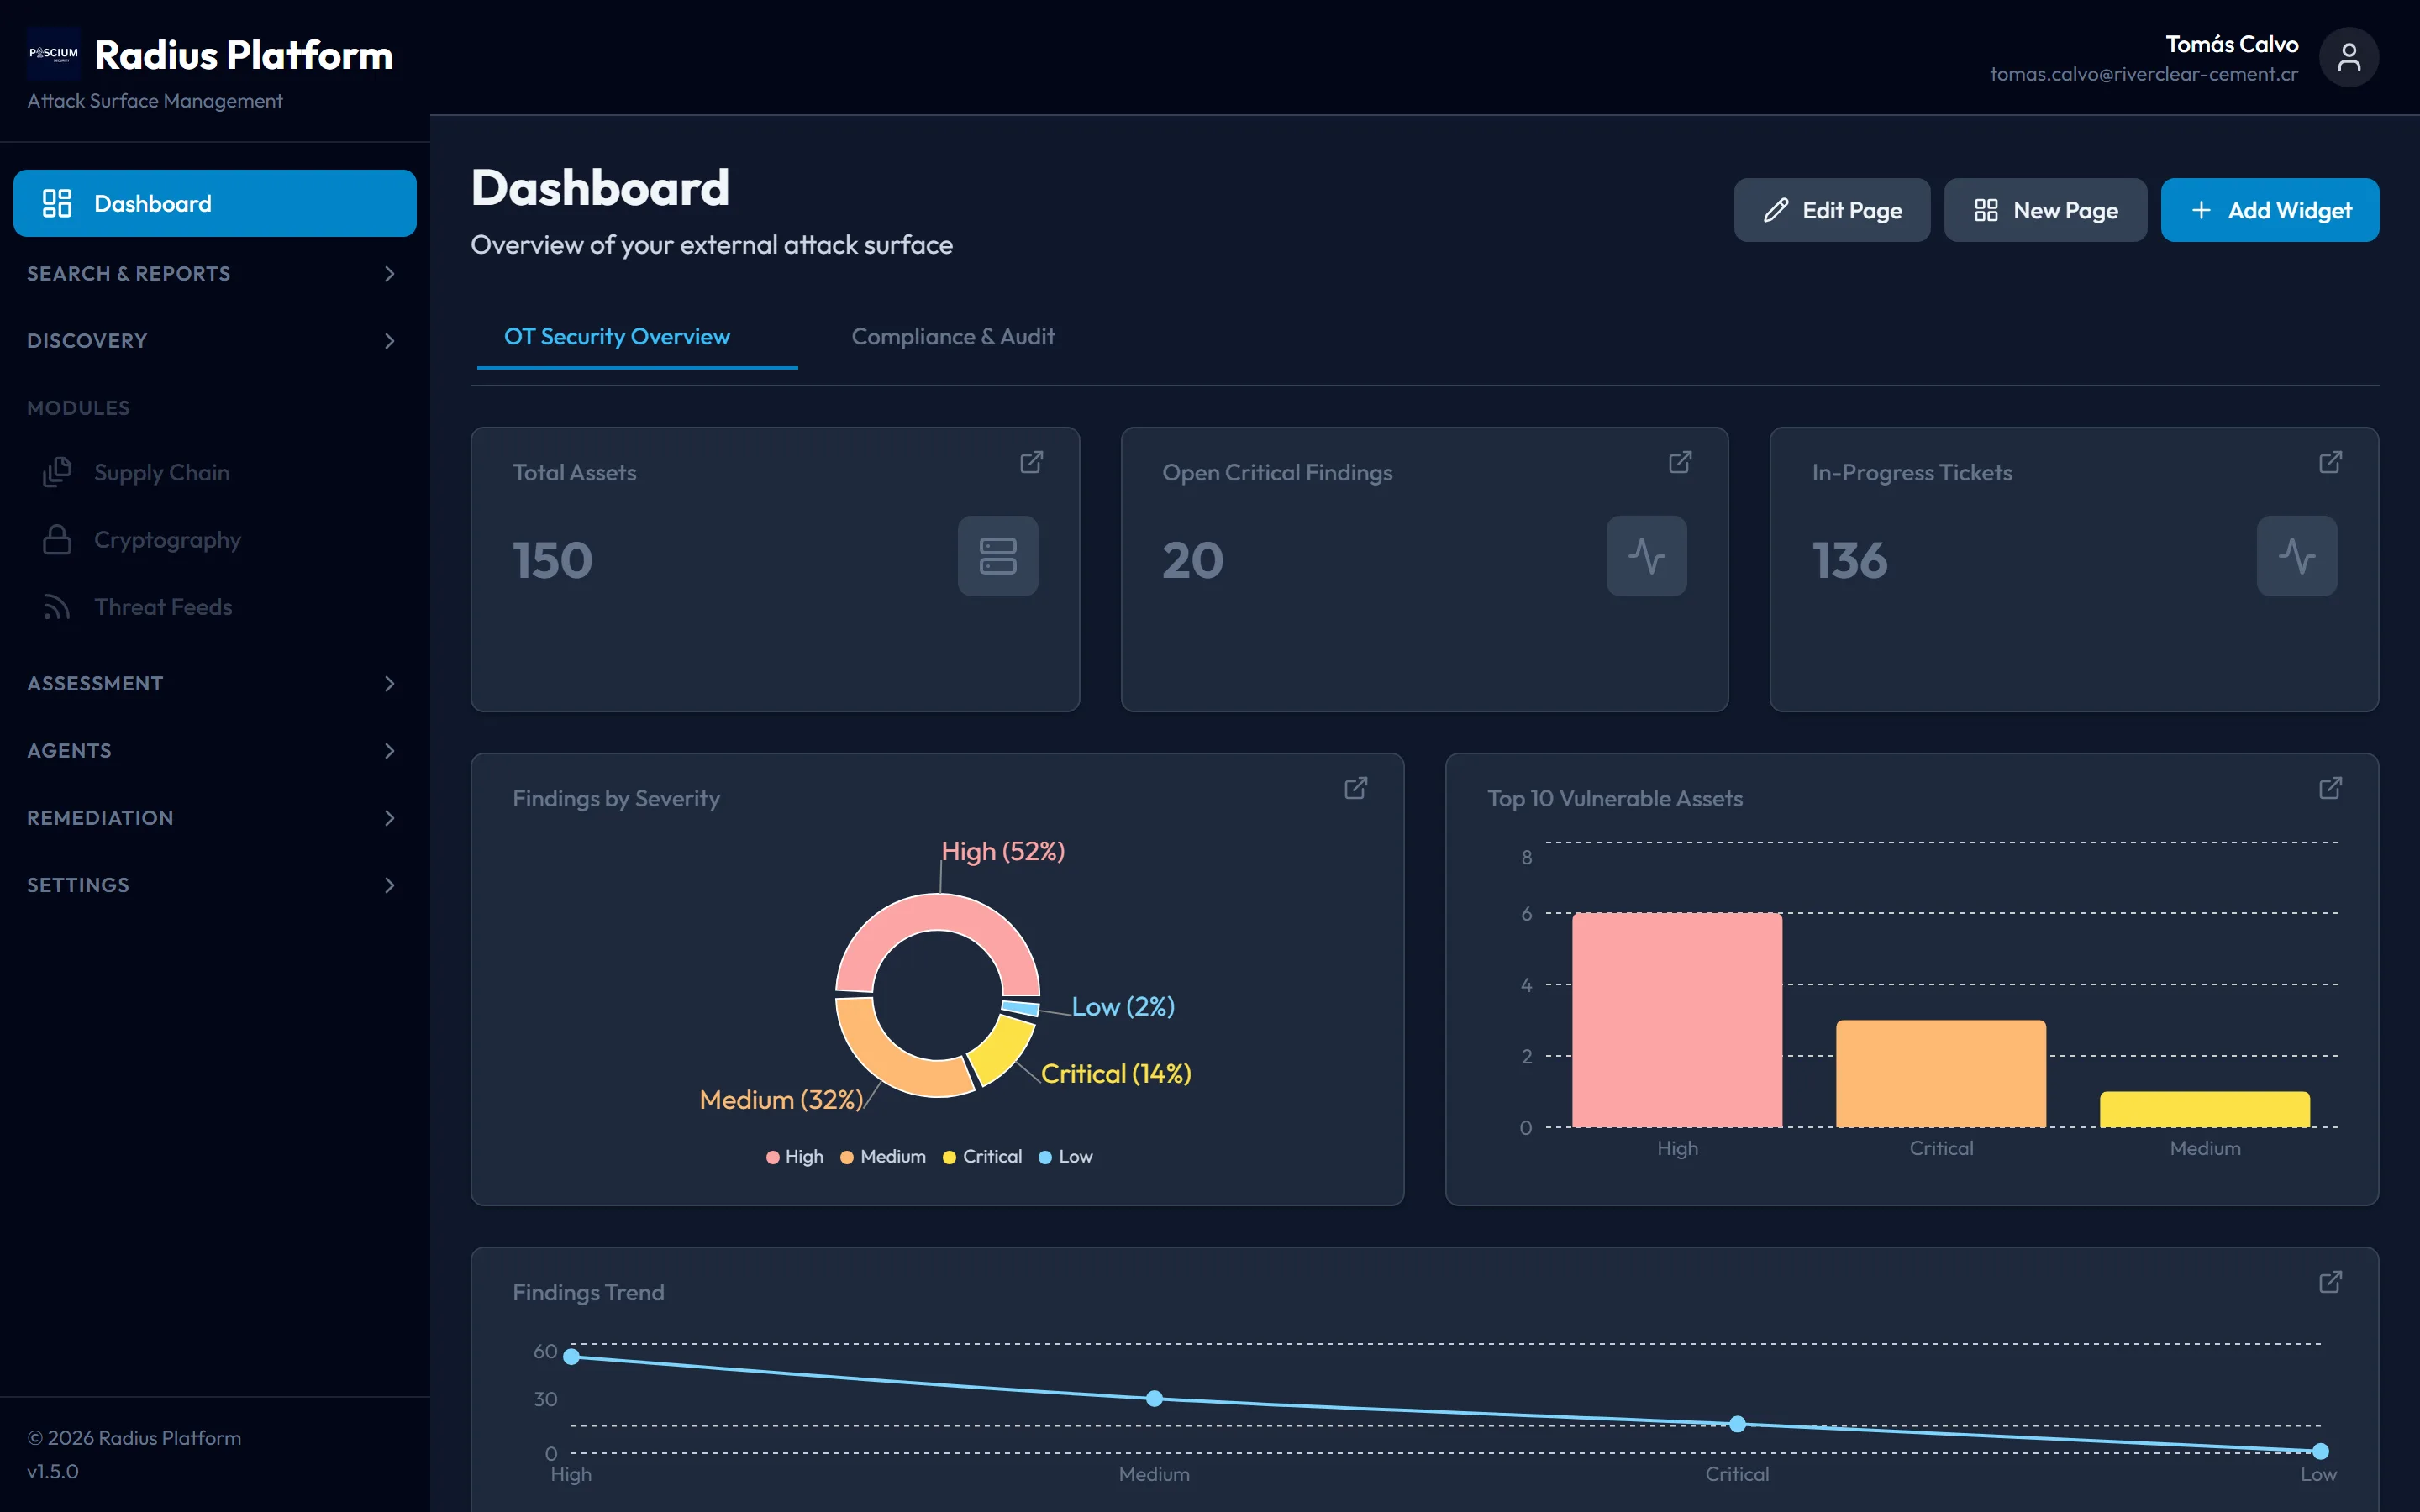
Reúna toda su exposición (activos, hallazgos críticos y ritmo de remediación) en un solo panel configurable.
Cinco pasos y, después, la misma ruta otra vez.
Radius sigue el mismo ciclo que un atacante y no se detiene en el informe. Cuando usted corrige una ruta, vuelve a atacarla.
01
Observar
Descubre y vigila la superficie: activos, servicios, identidades y dependencias, incluido lo que nunca estuvo en el inventario. Empieza de forma pasiva, así que no escribe nada en ningún controlador.
02
Razonar
Construye el grafo de ataque y decide qué intentar primero según adónde lleva cada ruta y no según la puntuación de severidad.
03
Atacar
Ejecuta la cadena real contra su entorno, dentro de las reglas de enfrentamiento que usted firmó.
04
Validar
Confirma si la ruta funcionó y hasta dónde llegó. Se detiene antes de la carga destructiva. Cada acción queda registrada.
05
Informar
Entrega evidencia reproducible, la corrección y la prioridad en tres informes, cada uno en tres niveles. Cuando usted corrige, vuelve a atacar la misma ruta.
Lo bastante seguro para OT/ICS, y por eso seguro en cualquier entorno.
Los controles se diseñaron para equipos que no se pueden reiniciar. Se aplican sin cambios a un banco o a un hospital.
- Descubrimiento pasivo por defecto: ningún paquete llega a un controlador sin su autorización, activo por activo
- Sin escrituras en controladores, y el ataque se detiene justo antes del impacto
- Reglas de enfrentamiento que usted firma, aplicadas por el motor antes de cada acción, con un botón de parada que funciona en plena ejecución
- Pruebas autónomas alineadas con el OWASP Autonomous Penetration Testing Standard (APTS)
Resultados que su auditor puede usar
Una ejecución vale por lo que deja. Cada ejecución produce tres informes (ejecutivo, técnico y de cumplimiento), cada uno en tres niveles: la ejecución completa, un activo o un hallazgo. Son nueve documentos, así nadie tiene que reinterpretar el de otra persona. Los tres informes se entregan en inglés.
Ejecutivo
Qué estaba expuesto y qué cambió después de la remediación. Escrito para quienes no operan las herramientas.
Técnico
Las rutas validadas, salto por salto, con el comando, la marca de tiempo y la evidencia capturada en cada paso.
Cumplimiento
La ejecución como evidencia de control: qué se probó, cuándo, con qué autorización y con qué resultado.
Junto a ellos: el registro de seguridad operativa
Cada acción que intentó un agente, la decisión que se tomó, el motivo y una instantánea de las reglas de enfrentamiento vigentes en ese momento.
Cómo se contrata
Usted paga por lo que usa. Empiece con una sola ejecución con alcance definido (alcance fijo, precio fijo y revalidación incluida) o ejecute Radius de forma continua. Usted aporta la clave del modelo de IA, o la aportamos nosotros. El alcance es el mismo y solo cambia el precio.
- Una sola ejecución: alcance fijo, precio fijo y revalidación incluida
- Cobertura continua: la ejecución se acredita si usted continúa dentro de la ventana de revalidación
- Su clave del modelo de IA o la nuestra: el mismo alcance a distinto precio
Preguntas frecuentes
¿En qué se diferencia Radius de un escáner de vulnerabilidades?
¿Es seguro ejecutar Radius en producción?
¿Los ataques son reales?
¿Qué estándar sigue Radius?
¿Cuánto dura una ejecución?
Profundice
Las capacidades en detalle, la ejecución de principio a fin y las integraciones disponibles, cada tema en su propia página.
Funciones e integraciones (en inglés)
Cada paso en detalle, los conectores disponibles hoy y la superficie de API y webhooks.
Abrir →Cómo funciona una ejecución
Observar, razonar, atacar, validar, informar, y lo que usted conserva al final.
Abrir →Recorrido interactivo (en inglés)
Recorra usted mismo el producto real. Sin registro y sin llamada de ventas.
Abrir →Vea lo que expone su dominio.
Un escaneo externo gratuito: Radius mapea sus activos expuestos a internet sin explotar nada, y nosotros le enviamos lo que encuentra.
Obtenga un escaneo externo gratuito