Pruebe la infraestructura crítica como lo haría un atacante, sin dejarla fuera de servicio.
Los sistemas que operan un proceso físico no se pueden reiniciar para ver qué pasa. Radius primero los observa de forma pasiva, ataca solo lo que usted autoriza, activo por activo, se detiene antes del impacto y demuestra qué rutas llegan a un controlador. Cuando usted corrige una ruta, Radius vuelve a atacar esa ruta.
Lo que importa en la infraestructura crítica
Tres cosas deciden si vale la pena hacer una ejecución en una planta: a qué llega cada ruta, si la evidencia resiste el examen de alguien que no estuvo presente y si la corrección se mantuvo.
A qué llega la ruta
Radius ordena cada ruta según el activo en el que termina. Un punto de apoyo en una estación de trabajo que puede llegar a un controlador pesa más que un CVE crítico en una impresora, porque el controlador es lo que busca un atacante.
Evidencia que otra persona puede verificar
A los operadores bajo supervisión se les pide demostrar control. Cada hallazgo incluye el comando, la marca de tiempo y hasta dónde llegó la cadena, y cada ejecución termina en un informe de cumplimiento: qué se probó, cuándo, con la autorización de quién y con qué resultado.
Una corrección que se mantuvo
Una corrección queda cerrada cuando Radius vuelve a atacar la misma ruta y falla. El nuevo ataque queda fechado en el informe, y el registro pasa a la siguiente ejecución, de modo que la próxima decisión parte de lo que ya se encontró y no desde cero.
Proteger
Controles de seguridad operativa pensados para equipos que no se pueden reiniciar
En una red industrial, los controles de seguridad operativa son el producto. Viven en el motor, se verifican antes de cada acción y son la razón por la que una ejecución puede tocar una red de producción.
Primero, la observación pasiva
El descubrimiento empieza por lo que se puede observar sin enviar un paquete a un controlador. El sondeo activo se habilita por activo, en las reglas de enfrentamiento, y el motor nunca lo activa por su cuenta.
Reglas por activo, aplicadas por el motor
Las reglas que usted firma se cargan en el motor y se verifican antes de cada acción. Por encima de su lista de bloqueo y de las reglas por activo hay patrones de seguridad operativa que no se pueden eludir.
El ataque se detiene antes del impacto
Radius ejecuta la cadena real hasta el punto que demuestra la ruta, como un punto de apoyo en la estación de ingeniería o una sesión en el historiador, y se detiene ahí. El paso que afectaría el proceso no forma parte de la ejecución.
Un botón de parada que funciona en plena ejecución
La ejecución se detiene, el registro anota dónde y por qué, y solo se reanuda cuando usted lo indica.
Probar
La cadena real, de la red corporativa al controlador
La mayoría de las rutas hacia una planta empiezan fuera de ella: un dispositivo de acceso remoto, una identidad en la que confían ambos lados, un historiador con una segunda interfaz. Radius razona sobre TI, la nube y la planta en un solo grafo, de modo que la cadena se sigue a través del límite en lugar de detenerse en él.
A través del límite
La cadena va del lado corporativo a la planta, a través del dispositivo de acceso remoto, el puente de identidad y la estación de ingeniería, hasta el punto que demuestra que puede llegar al controlador.
Prueba, salto por salto
Cada salto queda registrado con el comando, la marca de tiempo y la respuesta. Cada decisión que tomó el interceptor queda a su lado en el registro de seguridad operativa, para que un gerente de operaciones pueda leer lo que se le hizo a la planta, acción por acción.
Atacada de nuevo después de la corrección
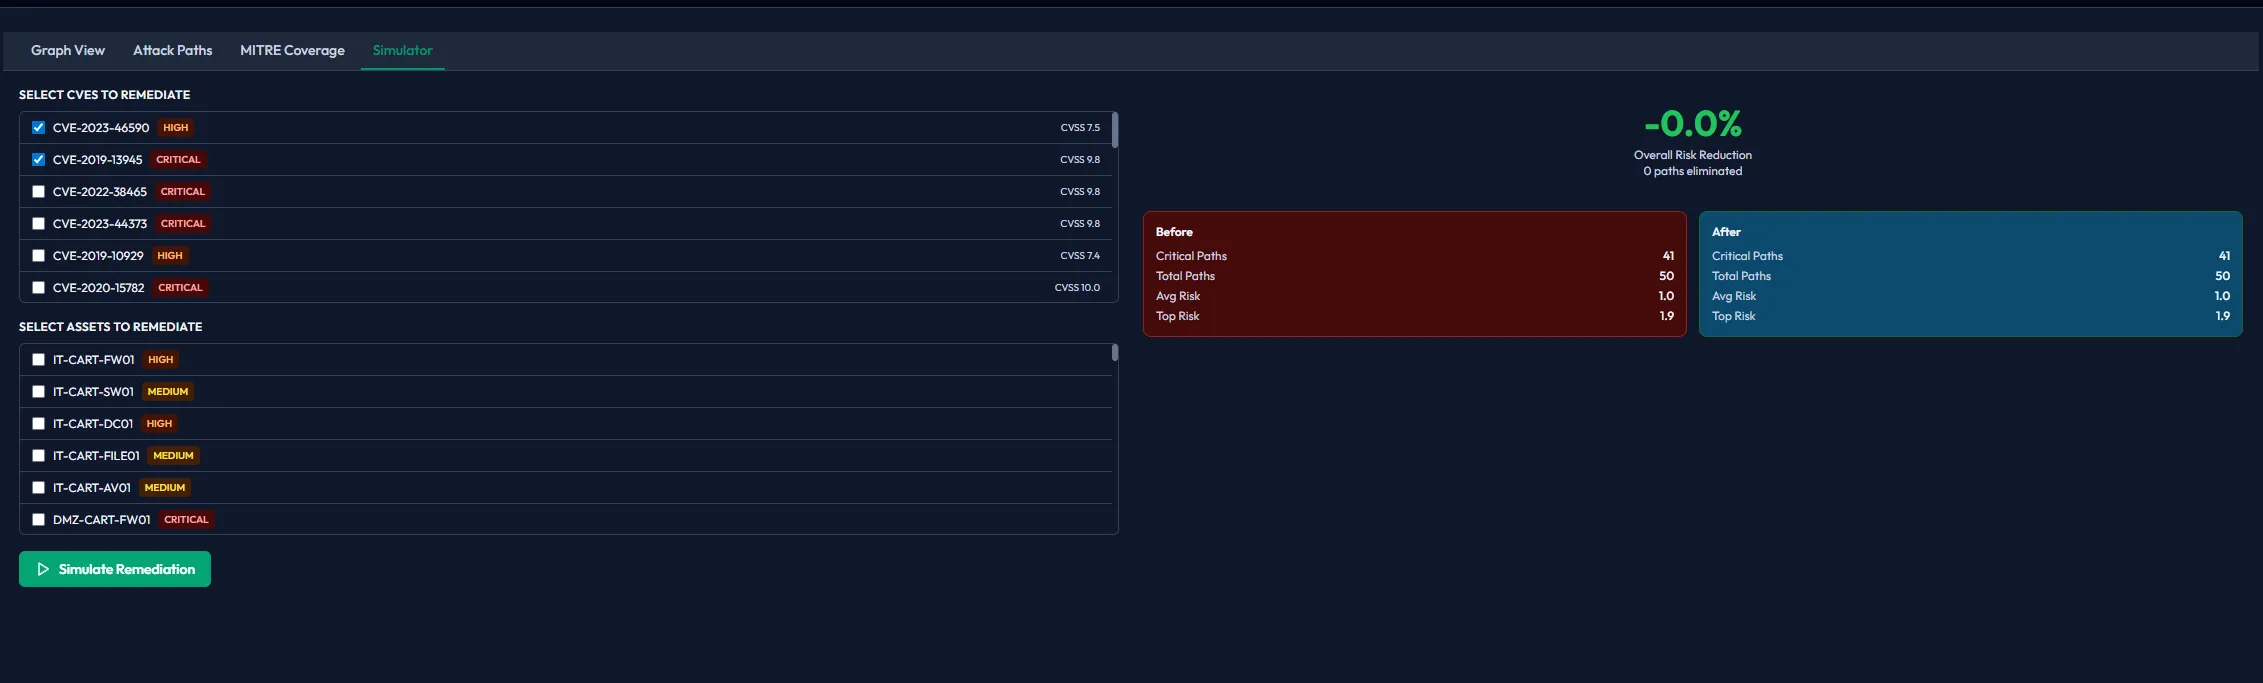
Una vez aplicada la corrección del punto de estrangulamiento, como una confianza revocada o una estación de trabajo segmentada, Radius vuelve a atacar la misma ruta. El ticket se cierra solo cuando el nuevo ataque falla.
Lo que entrega una ejecución
Tres informes (ejecutivo, técnico y de cumplimiento), cada uno a nivel de ejecución, activo y hallazgo, más el registro de seguridad operativa de cada acción. Una ejecución dura de 2 a 4 semanas, a un precio fijo acordado antes de empezar, y se acredita si usted continúa con la cobertura continua. Las llamadas y la definición del alcance se hacen en español. Los tres informes se entregan en inglés.
Más allá de la planta
El mismo motor cubre TI, la nube y la identidad
La infraestructura crítica es donde más importan los controles de seguridad operativa, y la misma ejecución cubre la red corporativa, los entornos en la nube y las identidades que llevan a la planta. Los hallazgos llegan a las herramientas que sus equipos ya usan, con la cadena validada detrás de cada uno: Jira, ServiceNow, Splunk y webhooks firmados para el resto.
Preguntas que recibimos sobre la infraestructura crítica
¿Radius es seguro para una planta en producción?
¿Qué protocolos y tipos de dispositivos entran en el alcance?
¿Qué pasa si tenemos que detenernos en plena ejecución?
¿Piscium certifica el cumplimiento?
¿Con qué frecuencia conviene hacer una ejecución?
Recursos relacionados
Empiece desde fuera.
Un escaneo externo gratuito muestra lo que su organización expone a internet. El alcance de una ejecución contra la planta se define activo por activo, a un precio fijo, y la ejecución empieza solo cuando usted firma.