Lo que un atacante puede alcanzar
Una lista de activos dice lo que existe. Radius traza lo que un atacante puede alcanzar realmente desde donde ya está, para que una CVE crítica en un host inalcanzable deje de competir por su semana.
Piscium Radius ataca su entorno como lo haría un adversario, dentro de reglas que usted firma, y demuestra qué rutas llegan a los sistemas que no puede permitirse perder. Funciona por igual en entornos de TI, nube y OT/ICS, y vuelve a atacar cada ruta después de que usted la corrige.
Datos de demostración · Validación de rutas de ataque
Cadena validada → Corrección de ciclo cerrado
Esto es lo que significa en la práctica la gestión continua de la exposición a amenazas (CTEM): una ruta que puede seguir salto a salto y una corrección que puede ver cómo la cierra. Las cadenas de abajo son datos de demostración del entorno RiverClear.
La mayoría de las herramientas le entrega una lista ordenada de hallazgos. Radius le entrega el puñado de cambios que cortan más rutas hacia sus activos críticos, y demuestra que cada uno funcionó.
Una lista de activos dice lo que existe. Radius traza lo que un atacante puede alcanzar realmente desde donde ya está, para que una CVE crítica en un host inalcanzable deje de competir por su semana.
Nada llega a su cola de trabajo por un puntaje CVSS. Radius ejecuta primero la cadena contra su entorno real, y cada hallazgo llega con la ruta que lo produjo, el comando y la marca de tiempo.
Las cadenas que comparten un salto comparten una corrección. Radius ordena los pocos cambios que cierran más rutas y vuelve a atacar cada uno en cuanto se aplica.
Cada ejecución deja conocimiento. Radius no empieza de cero: sabe cómo está configurado su entorno hoy, qué encontró antes, qué se corrigió y qué volvió a abrirse. Sobre esa memoria se construye una decisión de la junta directiva.
Radius ejecuta el mismo ciclo que ejecuta un atacante, y no se detiene en el informe. Después de que usted corrige una ruta, vuelve a atacarla.
Descubre y vigila la superficie: activos, servicios, identidades y dependencias, incluido lo que nunca estuvo en el inventario. Empieza de forma pasiva, así que no se escribe nada en ningún controlador.
Construye el grafo de ataque y decide qué probar primero según adónde lleva cada ruta, no según la puntuación de severidad.
Ejecuta la cadena real contra su entorno, dentro de las reglas de enfrentamiento que usted firmó.
Confirma si la ruta funcionó y hasta dónde llegó. Se detiene antes de la carga destructiva. Cada acción queda registrada.
Entrega evidencia reproducible, la corrección y la prioridad en tres informes, cada uno en tres niveles. Los tres informes se entregan en inglés. Después de que usted corrige la ruta, vuelve a atacarla.
El hardware industrial no se puede reiniciar para ver qué pasa. Radius observa primero de forma pasiva, así que ningún paquete llega a un controlador a menos que usted lo autorice, activo por activo, y cuando ataca se detiene en el punto previo al impacto.
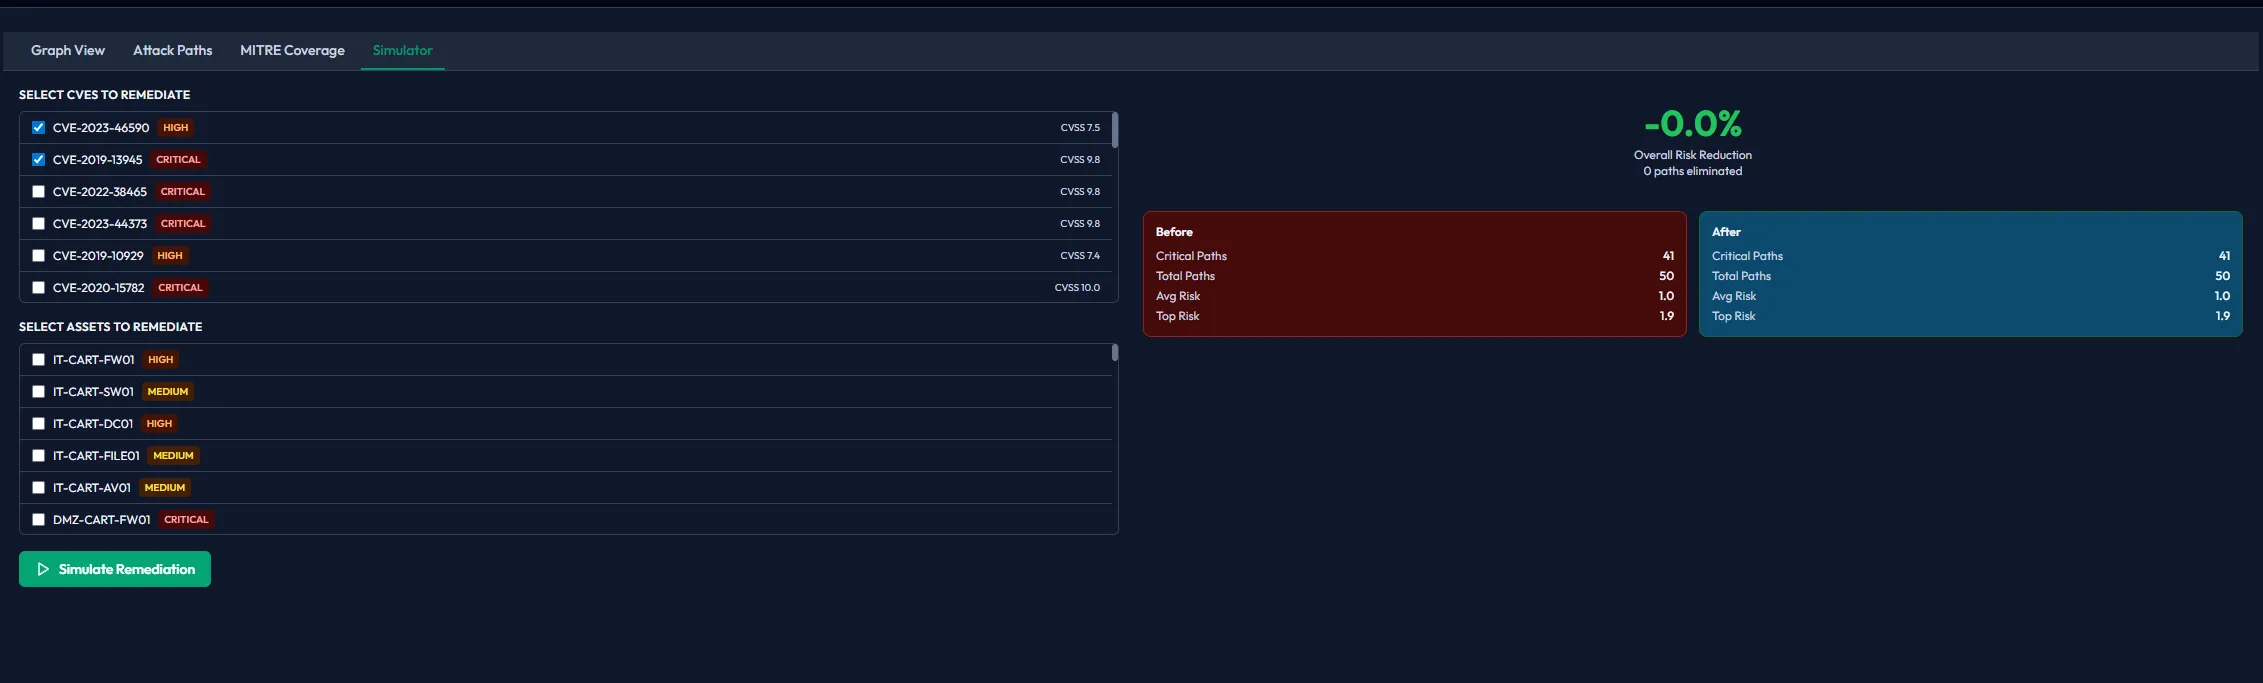
RiverClear es un entorno de demostración: un operador modelado con varias plantas y segmentos de TI, nube y OT que comparten más de lo que deberían. Con él mostramos el grafo de ataque, el registro de seguridad operativa y los tres informes sin exponer a un cliente. No es un cliente y sus números no son resultados.
Recorra RiverClear (en inglés) →Indíquenos un dominio. Radius identifica lo que ese dominio expone a internet (subdominios, servicios expuestos, certificados y la tecnología detrás de ellos) y le enviamos lo que encuentre. No se explota nada, y confirmamos primero la autorización para el dominio.